前言
数十亿美元的数字资产被转走,钱包私钥却尚未被证实泄露。这是此次币安安全事件最值得追问的矛盾:攻击者究竟如何越过企业内部系统与链上钱包之间的安全边界,将某种访问权限转化为有效的资产转移能力?
按照币安初步披露,事件可能始于一名DevOps工程师的笔记本电脑受侵,继而波及内部服务容器与未经授权的提现流程。与此同时,TRM Labs将事件高置信度归因于朝鲜相关威胁活动TraderTraitor;链上调查者也提出了Lazarus相关怀疑。这些判断为事件提供了背景,但并未替代对每一笔关键交易的技术验证,更不能直接证明实际操作者身份。
GCSA此次专项取证选择了不同的切入点:不以损失总额或攻击者归因为终点,而是回到可以公开核验的交易、签名和状态。研究对18笔原始交易及其外层签名进行复核,验证Binance 14相关50项EIP-7702初始授权签名和1项撤销授权签名,并追踪委托调用、资产转移、零地址撤销及冻结钱包的指定区块状态。
其中,一笔type-4交易容纳了50项授权,但这绝不等于50次委托均实际生效;有效签名证明签署能力,并不能反推出私钥是否失窃,或哪个内部系统发起了请求。GCSA进一步核对了MetaMask Gas Station关联的三笔连续交易:充值的ETH与后续两笔交易的最大Gas预算精确吻合,为分析第三方服务交互提供了可复核依据。但所谓“攻击者误选USDT”、MetaMask握有真实IP以及由IP锁定身份,目前都只是未经证实的推测。
这也是本报告与一般事件报道的主要差异:把“已观察到的链上事实”“具备依据的技术推断”和“仍需链下取证的根因及身份归属”明确分开。以太坊重点链路的复核并非十条链的全量审计;资产进入黑名单也不等于已经追回;约63亿美元的事件影响估计,更不能直接视为最终净损失。
这起事件的启示不止于某一家交易所。数字资产安全的边界,早已从私钥本身延伸到终端设备、签名服务、权限审批、持续交付环境及第三方基础设施。公开账本能够还原资产如何移动,真正回答“权限如何失守、谁在背后操作”,仍须依靠完整的链上与链下证据链。
GCSA 关键发现
授权机制:50项EIP-7702签名均被复核为对应钱包有效签名,但签名有效与授权实际执行是两个问题,不能直接据此认定私钥未泄露。
资金路径:报告核查了Binance 14及Hot Wallet 34的部分以太坊资产转移;所覆盖的是重点交易样本,而非跨链总损失的独立核销。
Gas Station:关联充值额与两笔交易的最大Gas预算精确匹配。可提示后续依法保全服务日志,但不代表已经获取IP或确认真实身份。
处置状态:报告核查了委托撤销、USDT黑名单及目标钱包余额;撤销授权、冻结资产和实际返还是不同的证据事项。
研究范围:本次独立复核聚焦以太坊重点交易。入侵根因、跨链全额核销、实际追回金额与攻击者身份仍待进一步证据支持。
GCSA 币安网络攻击专项取证报告
2026 年 10 月 30 日 | 全事件梳理与以太坊重点链路复核 | 版本 2.0
资料检索截止:2026-10-30 14:03 JST(日本,UTC+9)/ 2026-10-30 05:03 UTC。
链上状态锚点:区块 26303316,2026-10-30 04:55:47 UTC。此报告为截至上述时点的更新快照。
核心结论
本次已形成平台级安全事件的官方披露与跨链调查资料。链上重点证据支持 Binance 14 的 EIP-7702 委托、资产转移及随后零地址撤销;完整入侵根因、最终净损失与实际追回金额仍未闭合。
| 调查重点 | 本版结论 |
|---|---|
| 官方事件口径 | 币安估计总影响约 63 亿美元、链上冻结约 30 亿美元;公告称以 SAFU 与公司资金承担损失,暂停充值和提现。[S01] |
| 入侵路径 | 官方初查:可能涉及 DevOps 笔记本受侵、服务容器访问及未授权提现;称尚未发现私钥泄露证据。不是最终根因结论。[S01] |
| 以太坊授权与撤销 | 本次复核原 18 笔交易哈希与外层签名全部匹配;50 项初始授权及 1 项撤销签名全部恢复为Binance 14。详见第 7–8 页。[E01] |
| 最新重点冻结余额 | 目标地址仍在 USDT 黑名单,余额为 174,999,872.327620 USDT;比原快照增加 0.000100 USDT。冻结不等于已经返还。[E01] |
| 攻击组织归因 | 已有研究机构提出高置信度归因;须保留机构署名、证据公开程度和执法确认边界,详见第 5 页。 |
报告范围与阅读导航
沿用原报告“证据方法、地址、授权、撤销、Gas Station、资金流、路径图、逐笔索引、未闭合证据”的结构,新增全事件时间线、金额口径、业务影响与处置进展。原模板标识仅用于保持文档连续性,不代表本次更新获得该机构另行签章。
第 2–5 页:方法、时间线、总额与归因;第 6–11 页:链上专项;第 12–13 页:影响与后续核验;第 14–15 页:原 18 笔及新增交易索引;第 16–17 页:来源与附件。
证据方法与本版更新
来源等级标识:E = 本次公开链上查询;S = 外部公开来源;O = 用户提供原报告
| 等级 | 采用方法 | 可支持的结论 |
|---|---|---|
| E01 本次节点数据 | 保存请求、响应、来源及抓取时间;固定区块读取。 | 具体交易字段、事件、签名与指定区块状态;不是自建节点共识证明。 |
| S 官方/第一方 | 币安公告、协议规范、服务文档、风险团队声明。 | 证明该机构作出了相应披露;其初查和估值不自动变成独立审计结论。 |
| S 研究/媒体 | TRM、Reuters 等署名资料,记录统计时点。 | 跨链规模、外部归因和响应进度;未全面重做第三方调查。 |
| O01 原报告 | 用户提供的 10 页 v1.0 PDF。 | 保留原始结构与调查线索;原报告提及的旧证据包未随本次文件提供。 |
相比 v1.0 的实质更新
新增平台整体和跨链视角;将官方初查与链上事实分开;重新编码并复核原有 18 笔交易哈希、外层签名及 51 项授权签名;将重点 USDT 状态锚点更新至 26303316,并补入新发现的微额交易 T19。原编号保持不变,便于对照。
本次限制与不可替代的证据
PublicNode 的两个域名属于同一提供方,不能称为两个独立节点来源;另一个提供方访问失败。历史代码、历史余额的部分查询返回 HTTP 403,因此没有完成撤销前后状态重放或独立 EVM 逐指令执行。失败响应也一并保留。
部分网页直接打开受限,正文通过搜索服务的页面索引读取;X 原帖有访问限制时仅使用署名媒体转引。报告区分事件发生时间、报道发布时间、查询时间与链上区块时间。公告若未标时区,不强行换算。
本次未接触内部终端、HSM/MPC、审批系统、客户账户或执法材料。没有签名或广播交易,没有触发资产转移、撤销授权或对外发送取证请求。任何内部系统成因及自然人身份结论均不能由本次公开查询单独确定。
全事件时间线
链上精确时点以 UTC 为主;JST = UTC+9,北京 / 香港时间 = UTC+8。
| UTC | 日本时间 JST | 事件与证据 |
|---|---|---|
| 10-29 20:05–20:09 | 10-30 05:05–05:09 | TRM 所报 XRP Ledger 最早一批转出;不是本次独立跨链验签。[S02] |
| 10-29 20:20:59 | 10-30 05:20:59 | Binance 14 授权交易 T02:一个 type-4 交易内含 50 项授权。[E01] |
| 10-29 20:24:23 | 10-30 05:24:23 | 首轮批量转移 T03;以太坊重点资金链起点。[E01] |
| 10-29 20:30:11 | 10-30 05:30:11 | 主归集地址分出 5 亿 USDT,T04。[E01] |
| 10-29 20:41:23 | 10-30 05:41:23 | Hot Wallet 34 转出 7.8 亿 USDC,T05。[E01] |
| 10-29 20:58–21:01 | 10-30 05:58–06:01 | Aave 风险团队披露攻击关联钱包抵押借贷。[S04] |
| 10-29 21:08:23 | 10-30 06:08:23 | 目标钱包收到 1.75 亿 USDT,T07。[E01] |
| 10-29 21:12:59 | 10-30 06:12:59 | Gas Station 关联三笔交易 T09–T11,同一区块连续。[E01] |
| 10-29 21:14:59 | 10-30 06:14:59 | 目标钱包被 USDT 加入黑名单,T13。[E01] |
| 10-29 21:46:23 | 10-30 06:46:23 | 目标钱包仍可转出 ETH,T15;USDT 黑名单非整地址冻结。[E01] |
| 10-30 00:10:35 | 10-30 09:10:35 | Binance 14 零地址委托撤销交易 T17。[E01] |
| 10-30 02:52:11 | 10-30 11:52:11 | 原报告状态锚点,区块 26302699。[O01] |
| 10-30 04:55:47 | 10-30 13:55:47 | 本次固定状态锚点,区块 26303316。[E01] |
币安安全通报页面显示 2026-10-30 02:23,页面时区未明确,未插入绝对时间轴。不能把某条链首笔已知交易、媒体首次报道或公告发布时间混为全案入侵开始时刻。
损失、冻结与追回的口径
总额主表保留各来源原口径;所有美元均指 USD。
| 来源 / 时点 | 数值与性质 | 如何解读 |
|---|---|---|
| 币安安全通报 [S01] | 约 63 亿:总影响估计;约 30 亿:已冻结 | 尚无公开逐地址核销总账,不据此计算最终净损失。 |
| TRM [S02] | 63.6 亿:按转出时币价;62.3 亿:同批资产后续估值 | 统计十条链,估值变化与新增盗转是不同概念。 |
| Chainalysis / Reuters [S03] | 至少 59.12 亿;截至 00:30 UTC | “至少”及覆盖范围不同,不与其他机构金额相加。 |
| 原报告与本次 RPC [O01/E01] | 仅覆盖指定以太坊交易与目标余额 | 局部回执可精确到最小单位,但不能直接代表全事件。 |
跨链范围与当前调查覆盖
TRM 将范围列为 Ethereum、Bitcoin、Tron、XRP Ledger、Solana、Arbitrum、Optimism、Base、Avalanche、Polygon。其关键观察是多链普通签名转账与以太坊委托机制并行;本报告本次独立复核集中在以太坊,未声称完成其余九链的逐笔验签。[S02 / E01]
冻结方及处置口径
| 主体 | 已取得的公开信息 | 限制 |
|---|---|---|
| Tether / Circle | Reuters 转引:前者近 15.7 亿美元,后者超 8 亿美元。[S05] | 较早快照、可能包含多链;不可再加到官方总冻结额。 |
| WLFI / BitGo | 媒体转引何一:2700 万 USD1 与约 200 万美元 WLFI。[S06] | 代币数量、美元估值及发行方应分列。 |
| Arbitrum | 报道转引:74,559,805 ARB 与约 8,425 ETH 进入中介冻结钱包。[S07] | 属于特定 L2 治理处置;不是已返还币安。 |
“冻结”表示资产移动受限;“追回”需要可验证返还或合法接管;“赔付”需要入账或偿付证据。63−30 = 33 亿美元只能是对两个约数的算术差,不能认定为最终净损失、赔付缺口或攻击者现持有额。
入侵路径与攻击组织归因
将链上能力、内部根因、机构归因和司法认定分开。
| 主张 | 当前证据状态 | 本报告表述 |
|---|---|---|
| DevOps 笔记本 → 服务容器 | 币安官方初步调查。[S01] | 可能的初始入侵路径,未取得设备镜像、访问日志及完整技术复盘。 |
| 私钥已泄漏 | 有效签名可见;私钥本体不可见。 | 链上不能区分密钥外泄、签名服务被滥用、审批流程被操纵。 |
| EIP-7702 协议漏洞 | 可见有效委托和后续转出。[E01/S08] | 本次证明授权机制被用于资产控制,未证明协议实现存在漏洞。 |
| TraderTraitor / 朝鲜归因 | TRM 高置信度评估,声称结合链上与链下情报。[S02] | 采用“TRM 归因”,不写成本报告独立确认或执法结案。 |
| MetaMask 真实 IP / 人员身份 | 只有交易模式与外部标签。 | 未经服务端日志及合法身份关联验证,不能声称已经获得真实 IP 或锁定人员。 |
当前最能由证据支撑的技术叙述
存在对 Binance 14 有效的委托签名,提交者将这些签名放入 type-4 交易。随后外部调用在被委托账户上下文执行 ,发生资产批量转移。链上说明“发生了什么”;签名如何生成、何人控制何台设备以及审批系统如何失效,仍需链下证据。
批量 nonce 窗口可能用于适配高频交易账户;这是一种机制解释,不能单靠 50 项授权推导出“攻击者没有私钥”或“只能访问签名接口”。同样,官方“未发现泄露证据”也不等于已证明所有密钥从未暴露。
仍需闭合的因果链
终端受侵证据 → 身份与会话获取 → 服务容器访问 → 业务请求 / 审批 → 实际签名记录 → 链上交易。必须用请求 ID、签名摘要、时间同步和不可篡改日志串联,不能用一个交易哈希替代整条内部攻击路径。
核心地址
地址名称沿用原报告与区块浏览器标签;标签不是区块链共识中的归属字段。
| 角色 | 完整地址(可点击到浏览器) |
|---|---|
| Binance 14 | 0x28c6c06298d514db089934071355e5743bf21d60 |
| 授权提交及调用地址 | 0x7c8601d4645b93cea45f71e118a729332e6b5ca0 |
| 委托代码地址 | 0x63e842b054bd624a465454d533c33f573e9c6fae |
| 主归集地址 | 0x5227f603c1ee34ce3c06efe6477003bdfccb2f8c |
| 第一中转地址 | 0x9749292d74fd460982d0912ea9515ea24736c762 |
| 第二中转地址 | 0x811f15855476156ebf86ba3b84fafb8ceaa4e84c |
| 重点目标地址 | 0xaa246bf639586a6ba46762d378ce50ca4fc654a0 |
| Hot Wallet 34 | 0xee7ae85f2fe2239e27d9c1e23fffe168d63b4055 |
| Gas Station 充值地址 | 0xb42f812a44c22cc6b861478900401ee759ebead6 |
| Gas Station 收款地址 | 0xe3478b0bb1a5084567c319096437924948be1964 |
| USDT 合约(Ethereum) | 0xdac17f958d2ee523a2206206994597c13d831ec7 |
| T10 approval spender | 0x6131b5fae19ea4f9d964eac0408e4408b66337b5 |
交易关系可以证明地址之间发生了哪些行为;不能仅凭收款、手续费代付、地址标签、公共服务关联或尘埃转入,判定同一控制人、共同犯罪或服务提供方责任。[O01/E01]
50 项授权的逐项核验
对应 T02;保留原始 authorizationList 顺序,不以浏览器的排序代替链上原顺序。
T02 位于区块 26300753、索引 138;时间为 2026-10-29 20:20:59 UTC。发送者 0x7c86…5ca0,接收者 Binance 14,外层 nonce=1069,input=0x,回执成功。[E01]
这是1 笔 type-4 交易中的 50 项授权,不是 50 笔授权交易。chain_id 全部为 1,delegate 均为0x63e8…6fae;nonce 从 18,914,824 倒序至 18,914,775。
| 原始索引 | nonce 范围 | 预期处理 |
|---|---|---|
| 0–14 | 18,914,824 → 18,914,810 | 高于原报告重建的当前 nonce;跳过。 |
| 15(第 16 项) | 18,914,809 | 与该状态匹配;设置委托,账户 nonce 增为18,914,810。 |
| 16–49 | 18,914,808 → 18,914,775 | 低于更新后的 nonce;跳过。 |
同一区块索引 133 的 T01 使用 Binance 14 nonce 18,914,808。原报告据此重建授权前 nonce,并用浏览器有效性记录交叉核对。本次重新取得全块与授权字段,但没有独立历史 stateDiff / trace,故“第 16 项生效”须保留该方法边界。[O01/E01]
签名与执行有效性是两种检查
本次 50 项初始授权签名全部恢复为 Binance 14;撤销交易的 1 项授权也匹配。签名恢复检查是否由对应密钥有效签署;执行有效性还依赖当时的 nonce、代码及链 ID。50 个有效签名不代表 50 项均执行。附件保留逐项结果与原始顺序。[E01]
授权摘要按 keccak256(0x05 || RLP(chain_id, delegate, nonce)) 计算。协议将授权处理置于执行前;外层执行失败不会自动撤销已经生效的委托,因此不能只用 receipt.status 判断授权是否成立。[S08]
00 时 10 分撤销与委托调用
对应 T17;撤销委托与追回资金、撤销 ERC-20 allowance 是不同操作。
| 字段 | 本次取得的值 |
|---|---|
| 区块 / 时间 | 26301896,索引 190;2026-10-30 00:10:35 UTC(JST 09:10:35)。 |
| 外层发送与接收 | 均为 Binance 14;type 4;外层 nonce 18,914,903。 |
| 授权 | chain_id=1;nonce=18,914,904;目标为全零地址。 |
| 回执 / 新快照 | status=1;区块 26303316 的 Binance 14 code=0x。 |
| 历史状态限制 | 26301895、26301896 的 eth_getCode 查询返回403;未拿到历史状态差分。 |
外层 nonce 与授权 nonce 相差 1,符合发送者 nonce 先递增的处理顺序。零地址授权的含义是清空委托代码。交易内容、协议规则和随后空 code 支持撤销结论,但不能将其描述为本次独立重放了撤销前后的执行状态。[E01/S08]
撤销后的风险边界
从 T02 到 T17 相隔 3 小时 49 分 36 秒。清空委托后,后续调用不再经该委托运行原代码;它不会撤回已转出资产,不清除全部 ERC-20 历史 allowance,也不能证明原签名基础设施已经修复。
委托合约调用与源码可信度
原报告记录首轮 selector 0x8a179be4、calldata 中 65 个条目(含 ETH 占位项)及 64 条回执日志。T05 的另一调用 selector 0x043ff9d2 涉及 Hot Wallet 34,回执支持其向主归集地址转出 780,000,000 USDC。[O01/E01]
原报告说明浏览器 Target.sol 为 2026-10-30 00:30 UTC 的 AI 重建展示,不是攻击者原始源码。未取得独立编译匹配与逐指令 trace,不能仅凭源码页面标签认定其完整等价于部署逻辑。[O01]
MetaMask Gas Station 重点交易
区块 26301011,2026-10-29 21:12:59 UTC;T09–T11 连续位于索引 85、86、87。
| 索引 | 行为 | 精确数值 |
|---|---|---|
| 85 / T09 | 充值地址 → 目标钱包 | 33,667,835,195,600,075 wei(0.033667835195600075 ETH) |
| 86 / T10 | 目标钱包 → USDT approve | spender 见地址表;额度 2^256−1;nonce=0 |
| 87 / T11 | 目标钱包 → USDT transfer | 转向 0xe347…1964;127.672480 USDT;nonce=1 |
最大 Gas 预算核对
T10:49,285 × 357,379,522,580 wei;T11:46,503 × 345,233,327,425 wei。两项相加为33,667,835,195,600,075 wei,与 T09 充值精确一致。[E01]
这核对的是 gasLimit × maxFeePerGas 的上限。本次按 gasUsed × effectiveGasPrice 计算 T10 与 T11 的实际费用合计为 0.023108419450134449 ETH;不能与最大预算混用,也不能据 ETH 上限和 USDT 支付额推定兑换成交。[E01]
事实、强推断与尚未证明事项
| 层次 | 本报告判断 |
|---|---|
| 链上事实 | 三笔连续交易、精确预算相等、代币 approval 与 transfer 日志。 |
| 模式归因 | 与 Gas Station 代付模式一致,并有原报告浏览器标签支持;未获 MetaMask 后台直接确认。 |
| 不能推导 | 不能由已有 ETH 推定“误选 USDT”,也不能确定客户端版本、Sentinel 入口、IP 留存或实际操作人。 |
T08 显示目标钱包在 21:10:59 UTC 收到 2 ETH。MetaMask 官方文档说明有原生代币时也可以选择其他代币支付手续费,因此“已有 ETH”与“使用代付”并不矛盾。[E01/S09]
可供后续依法关联的字段包括 bundle、请求 ID、报价、时间、服务端访问日志及代理链。此处是证据保全建议,不表示已取得任何私人日志。
资金流向与最新冻结状态
以下为 Ethereum USDT 重点链路;中转不重复计入全事件损失。
| 10 月 29 日 UTC | 路径 / 事件 | USDT 数量 |
|---|---|---|
| 20:24:23 / T03 | Binance 14 → 0x5227…2f8c | 1,615,409,498.973240 |
| 20:30:11 / T04 | 0x5227…2f8c → 0x9749…c762 | 500,000,000 |
| 20:59:11 / T06 | 0x9749…c762 → 0x811f…e84c | 175,000,000 |
| 21:08:23 / T07 | 0x811f…e84c → 0xaa24…54a0 | 175,000,000 |
| 21:12:59 / T11 | 目标钱包 → 0xe347…1964 | 127.672480 |
| 21:14:59 / T13 | USDT AddedBlackList(目标钱包) | 事件本身不附带余额 |
| 快照 | 余额 / 状态 | 证据解释 |
|---|---|---|
| 旧版 26302699 | 174,999,872.327520;true | 原报告所述,旧证据包未提供;本次同块调用受限。 |
| 本次 26303316 | 174,999,872.327620;true | 04:55:47 UTC 锚点,新的指定区块 eth_call 响应。[E01] |
| 两版差额 / T19 | +0.000100 USDT | 10-30 04:52:23 UTC,区块 26303299 的微额转入。[E01] |
.原快照满足 175,000,000−127.672480=174,999,872.327520。T19 的代币发送地址为 0xe347a7aa40f814469279760735c289cbcdbe1964,与 Gas Station 收款地址仅首尾相似,完整地址不同。不得将它误记为服务方再次付款或攻击者共同控制地址。
增量查询范围为区块 26302700–26303316,得到该笔转入,未返回目标地址 USDT 转出日志。该窗口查询与新快照一致,但不等于已重新取得旧区块余额。
T14 后收到 20 ETH;T15 转回 21.995031755405165251 ETH。USDT 黑名单不冻结 ETH 或整个以太坊地址。T12 的第二笔 approve 也不等于完成兑换。
首轮 167,464.247856558836135296 ETH 来自原报告浏览器内部调用展示,本次没有 trace,故不改标为本次独立执行证据。T05 的 7.8亿 USDC 与外部报道约 8.23 亿总数是不同覆盖范围。
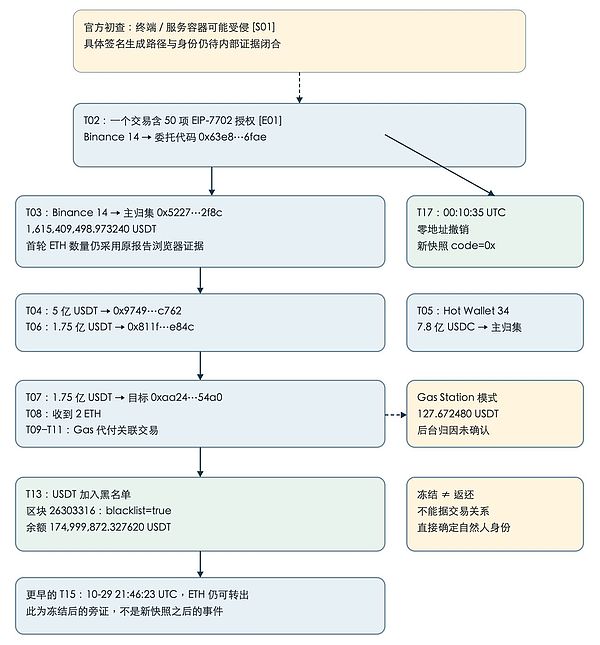
业务影响与生态处置
按服务、资产控制与用户承诺分别记录;不把新闻标题当成全平台运行状态。
| 对象 | 截至资料截止时取得的信息 | 解读 |
|---|---|---|
| 币安全球充提 | 最新取得官方公告仍为暂停;本次未取得明确恢复公告。[S01] | 公开披露状态,不是实时登录或端到端可用性测试。 |
| 现货 / 合约 / Alpha | 媒体转引Alpha 交易预防性暂停。[S06] | 不能由此推导所有现货和衍生品交易全面停止。 |
| 用户资金 / 储备 | 官方承诺承担损失并在修复后更新储备证明。[S01] | 承诺不是逐用户赔付入账;也不是最新全量偿付能力审计。 |
| Aave | 风险团队公布冻结新增供给和借款;还款、取款、清算继续。[S04] | 与协议 pause 不同;该来源没有认定Aave 自身被入侵。 |
| 地区实体 | Binance TH 称独立运营、预防性暂停数字资产充提,其他服务正常。[S10] | 不同法人 / 钱包体系不能自动合并为同一受侵范围。 |
DeFi 传导风险
LlamaRisk 公布攻击关联钱包以 6000 万 USDT 抵押借出约 19,762 WETH;其 01:00 UTC 披露的头寸仍超额抵押。冻结新增仓位用于限制进一步借贷,但现有利用率、抵押品价格和清算风险仍需持续观察。[S04]
市场影响应作为事件时点数据
Reuters 报道事件期间 BTC、ETH 下跌,另有研究估值随价格变化。本报告不将事件发生后的所有市场波动归因于攻击,不将历史盘中价格包装成报告交付时的实时行情,也不据此提供交易方向。[S03]
当前可操作的用户沟通口径
充值、提现与赔付安排以官方渠道的新公告为准;报告中的旧钱包和攻击地址只用于识别与核查。任何声称“解冻验证”“补偿领取”而要求连接钱包、交出助记词或转账的外部消息,都不属于本报告验证过的处理流程。
尚未闭合的证据与后续核验
以下是工作优先级建议,不表示已执行内部处置、资产冻结或联系服务商。
| 优先级 / 问题 | 本版状态 | 补齐条件 |
|---|---|---|
| P0 初始入口与签名源 | 仅官方初查;链上签名不定位设备。 | 终端镜像、EDR、身份会话、容器和 CI/CD 日志,签名/ 审批记录逐摘要关联。 |
| P0 跨链签名权限 | 研究指出多链资产转移;未逐链验证全量。 | 按链与钱包隔离权限,完整地址清单及所有异常签名请求。 |
| P0 撤销与恢复安全 | 新快照空 code;历史状态读取仍受限。 | 归档节点的前后状态、stateDiff、异常委托 / allowance 检查和修复验证。 |
| P1 总额 / 冻结总账 | 机构数字不同;不能直接相加或相减。 | 交易级去重、链 / 资产 / 地址明细、统一估值时间、冻结状态及返还凭证。 |
| P1 Gas Station 关联 | 链上模式强支持;未有后台确认。 | 保全请求时间、bundle / request ID、报价、服务端日志,依法核验。 |
| P1 组织归因 | 存在署名高置信度研究,非本次结案。 | 公开可复核指标、跨事件关联依据和执法正式认定。 |
| P2 储备 / 用户偿付 | 有覆盖损失承诺,未拿到完成凭证。 | 新储备快照、负债口径、实际补充资产和用户账务核对。 |
报告下一版的明确更新触发条件
发布官方技术复盘或充提恢复公告;冻结 / 返还状态变化;取得全链去重总账;出现可复核的新归因证据;或关键地址的 code、余额、黑名单状态改变。每次更新需保留前一快照,而不是覆盖历史数值。
本报告是一次性截止快照。没有创建后台监控或自动更新任务;后续发生的新变化不会自动写回已交付 PDF。
逐笔交易索引
完整哈希可点击查看 Etherscan;交易编号与原报告保持一致。本次 RPC 回执均为成功。
T01 授权前 Binance 14 普通交易
UTC 10-29 20:20:59 | 区块 26300753 | 索引 133 | status 0x1
0xca63641eaeb49779d80ba11ce4fe894d635f2e98c032e9efd5bb4ce304ae56da
T02 50 项委托授权
UTC 10-29 20:20:59 | 区块 26300753 | 索引 138 | status 0x1
0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b
T03 首轮批量转移
UTC 10-29 20:24:23 | 区块 26300770 | 索引 189 | status 0x1
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3
T04 归集地址分流 5 亿 USDT
UTC 10-29 20:30:11 | 区块 26300799 | 索引 218 | status 0x1
0x68d7d69deaeb9750c38020b4f8d3728146ca8d2267eba1e38cf9b56722ad659a
T05 Hot Wallet 34 的 USDC 转移
UTC 10-29 20:41:23 | 区块 26300855 | 索引 26 | status 0x1
0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481
T06 中转 1.75 亿 USDT
UTC 10-29 20:59:11 | 区块 26300942 | 索引 117 | status 0x1
0x1fb992f92a45afec23d7d5740c7958a644fb90ef0cba19ca39bd2c6534fb670b
T07 目标钱包收到 1.75 亿 USDT
UTC 10-29 21:08:23 | 区块 26300988 | 索引 58 | status 0x1
0xb6d7d3ffcbdd0465e1ab743a8d943218176cac7b15edefa7b7bcd5e853e4266f
T08 目标钱包收到 2 ETH
UTC 10-29 21:10:59 | 区块 26301001 | 索引 80 | status 0x1
0xb9ecd720caf142fcd2c5eec36510930bc5d6a0c0ebfd69ec8084b47a464d2ae9
T09 Gas Station 充值
UTC 10-29 21:12:59 | 区块 26301011 | 索引 85 | status 0x1
0x9a3a5d8ce9ae4d5865f21f92b741cc51fa75ac19cd9bb79d23fa2224ba38ccc3
T16 / T18 属第三方零值或尘埃附言线索,不因向目标地址转入而认定参与攻击。区块和回执可复核交易存在;外部地址标签与自然人归属需要额外证据。
逐笔交易索引(续)
完整哈希可点击查看 Etherscan;交易编号与原报告保持一致。本次 RPC 回执均为成功。
T10 USDT 无限额度授权
UTC 10-29 21:12:59 | 区块 26301011 | 索引 86 | status 0x1
0x3825815ffa7d04c818f11d6708da7c87f6dc218362a501f432b7f26a651739c6
T11 USDT 代付费用
UTC 10-29 21:12:59 | 区块 26301011 | 索引 87 | status 0x1
0x11be88b460501b4652e760c41e08cc1f18575e14b6c6ffbb3383e043c2decf34
T12 第二笔 USDT 授权
UTC 10-29 21:14:35 | 区块 26301019 | 索引 70 | status 0x1
0x4c96890a51f65f5ce41f6b2921b43fd5c62a467eba87de2f29fc32c75f7bfbc8
T13 USDT 黑名单交易
UTC 10-29 21:14:59 | 区块 26301021 | 索引 199 | status 0x1
0x0c07a5e428ce233a3bcb40f257ad899594421341d63ce94016822063362707bf
T14 目标钱包收到 20 ETH
UTC 10-29 21:29:11 | 区块 26301092 | 索引 58 | status 0x1
0xbba4ede016d92774812b742656cb1b7ee50fa6ca31315f5d168707cccd72a4b7
T15 目标钱包转出 ETH
UTC 10-29 21:46:23 | 区块 26301178 | 索引 127 | status 0x1
0xcb9f8b9fab72935389945f689f4b012b0005738108234daa6594d0f31469a39f
T16 第三方零值附言交易
UTC 10-29 22:06:47 | 区块 26301280 | 索引 300 | status 0x1
0x5594c9508b7ec5fc5b1dca0892acf554c89f595cd14e3237dd197823870360ed
T17 撤销 EIP-7702 委托
UTC 10-30 00:10:35 | 区块 26301896 | 索引 190 | status 0x1
0xafbf94c92a8d749988411669fa14d4f8866d9b4420b4ebd299f28e958dac7209
T18 第三方 69 wei 附言交易
UTC 10-30 02:52:11 | 区块 26302699 | 索引 138 | status 0x1
0xf117e2f197fdf502cad7194ed362f2551d2df4032c858fdd3ca5f6f758bbf34e
T19 本次新增:0.000100 USDT 微额转入
UTC 10-30 04:52:23 | 区块 26303299 | 索引 255 | status 0x1
0x2b482d64b3a8a8b63db8d3634662cd9145b95fb87f8d7633c6d1bc41bf767e88
T19 已取得交易、回执和 Transfer 日志;不计入原 18 笔哈希 / 外层签名复核总数。
T16 / T18 属第三方零值或尘埃附言线索,不因向目标地址转入而认定参与攻击。区块和回执可复核交易存在;外部地址标签与自然人归属需要额外证据。
可复核来源登记(一)
来源编号与正文对应;点击标题下的链接可打开原页面。
[S01] Binance | Security Incident Update
https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
页面 2026-10-30 02:23,时区未标;本次经搜索索引读取全文。官方初查、总额、暂停与承诺。
[S02] TRM Labs | Binance incident analysis
页面 2026-10-29;正文统计截至 10-30 00:30 UTC。机构跨链规模与归因,经搜索索引读取。
[S03] Reuters / MarketScreener | Analysts react
页面 10-29 23:40 EDT;转引 Chainalysis 00:30 UTC 统计。媒体转引,不冒充原始总账。
[S04] LlamaRisk / Aave governance | Response
https://governance.aave.com/t/binance-hot-wallet-exploit-aaves-response/25954
最后更新 2026-10-30 01:00 UTC。第一方风险服务商披露借贷与冻结措施。
[S05] Reuters / Investing.com | Issuer freezes
10-29 18:26,更新 18:30,页面时区未明。发行方冻结的较早媒体快照。
[S06] Reuters / AsiaOne | Binance security incident
https://www.asiaone.com/money/binance-hacked-32b-assets-frozen-security-incident
页面 10-30 01:47,时区未明。Alpha、WLFI / BitGo 等转引;标题新元与正文美元不可混用。
[S07] CoinMarketCal / TradingView | Arbitrum freezes
2026-10-30;转引 Arbitrum 声明。未直接验证对应原始 X 全文。
可复核来源与证据附件
所有本次资料均按本报告截止时间整理;不同来源覆盖时间不一致。
[S08] Ethereum EIP-7702 | Set Code for EOAs
https://eips.ethereum.org/EIPS/eip-7702
协议规则来源;授权摘要、nonce、零地址清除及处理顺序。
[S09] MetaMask | Gas Station
https://support.metamask.io/manage-crypto/transactions/metamask-gas-station/
官方功能说明;可主动选择其他代币支付手续费,不证明本案具体客户端或服务端日志。
[S10] Binance TH | Deposit / withdrawal notice
2026-10-30;地区实体公开说明。经搜索索引读取,不替代其当前服务状态检查。
[S11] Cointelegraph | Live incident coverage
本次取得最新可读条目 10-30 03:49 UTC;用于交叉核对进展和查找原帖入口。
[S12] Reuters / The Star | TRM attribution
2026-10-30 12:33 MYT(13:33 JST);用于核对归因研究的当日传播与时间。
本地材料与证据包
[O01] 用户提供的 GCSA_Binance_Forensic_Report_CN.pdf,10 页,版本 1.0。其旧版 CSV、HTML 和脚本未随文件提供,本次没有将其冒充为已收到的附件。
原 PDF SHA-256:9cd681ed994fa6d757e7caf0d492407d8910bc973ce441aa7f1d7af42741994e
[E01] 本次证据包:原 18 笔及新增 T19 的公开 RPC 交易 / 回执、指定区块查询、签名复核结果、失败响应、来源登记与 SHA256SUMS.txt。提供方:ethereum-rpc.publicnode.com / ethereum.publicnode.com;两个域名属同一服务方。
附件只包含本次实际取得和生成的资料。哈希用于检查文件变化,不是司法时间戳,也不能证明上游节点或媒体内容必然正确。未附内部账5户、密钥、私人 IP 或未取得的日志。
版权声明:本报告及相关技术分析由GCSA全球网络安全联盟独家发布。如需转载请完整保留GCSA官方出处及原始链接,并不得对报告核心观点进行恶意篡改。
欢迎关注GCSA以下社交媒体,我们会第一时间更新最新的动态
GCSA推特:x.com/gcsahk
GCSA Telegram频道:t.me/gcsaofficial
GCSA微信公众号:https://mp.weixin.qq.com/s/ld1pKGj7bMnmXN_Fty-OYA
来源:GCSA全球网络安全联盟
官网:www.gcsa.org
订阅资讯,直达邮箱
我们尊重您的隐私,详见 隐私政策